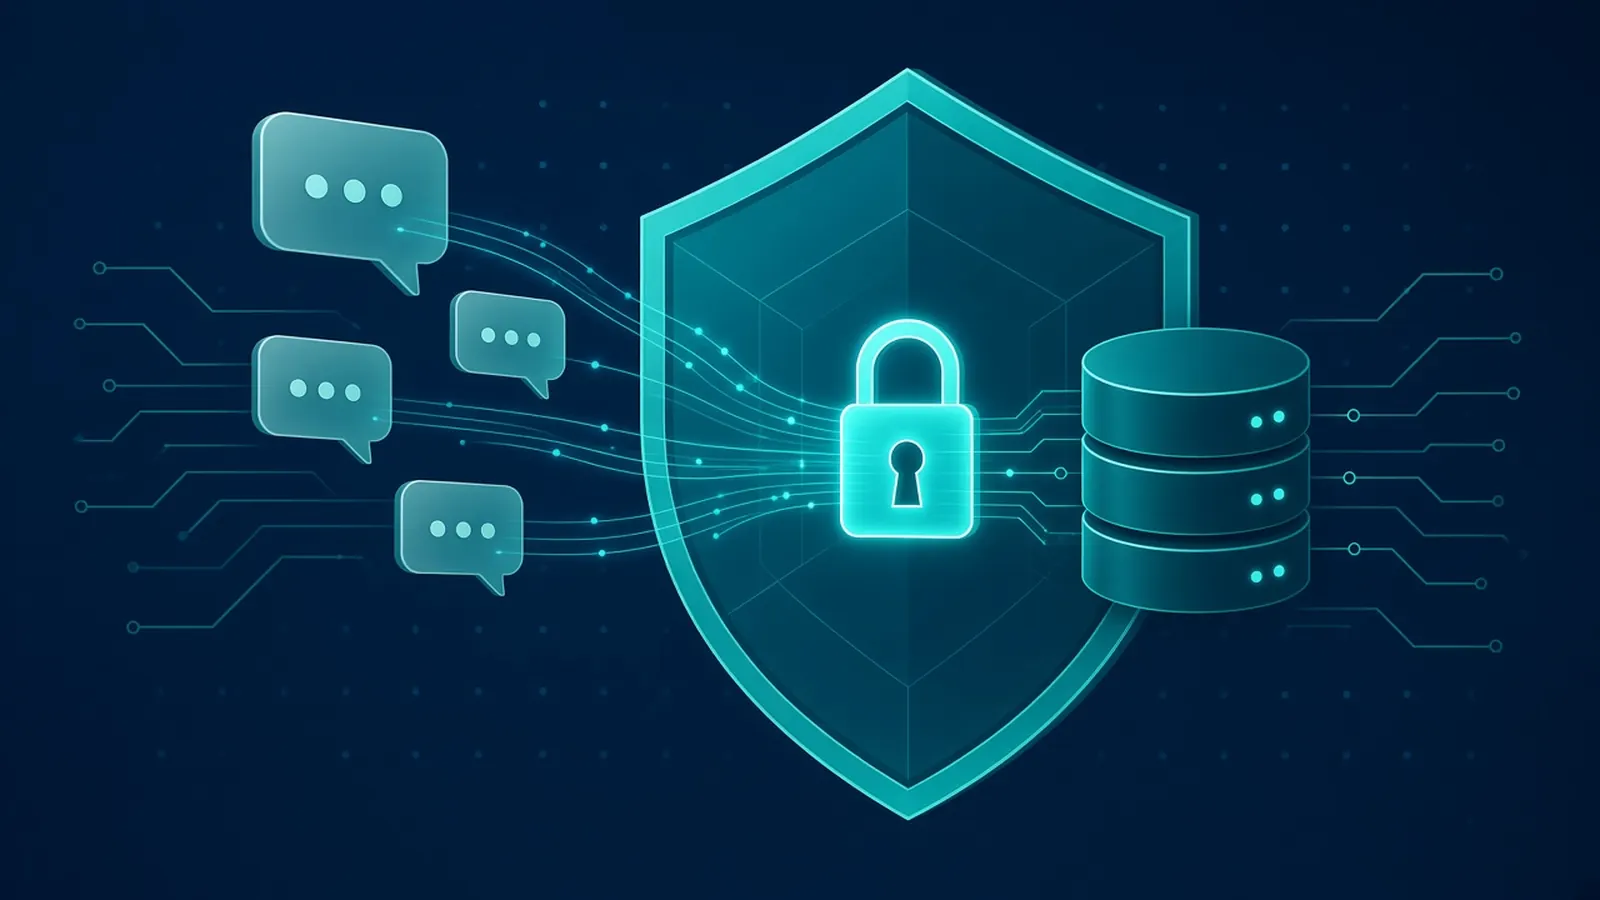
סוכן AI שעונה ללקוחות בוואטסאפ, מעדכן CRM ושולף נתונים חוסך שעות עבודה. אבל הוא גם מקבל גישה לדבר הכי רגיש שיש לעסק: המידע על הלקוחות. השאלה היא כבר לא אם להכניס AI לעסק, אלא איך עושים את זה בלי לפתוח דלת אחורית.
המדריך הזה מסביר מה החוק בישראל דורש היום, מהם הסיכונים המרכזיים לפי OWASP, מה קרה בשבועות האחרונים בעולם, ואיך אנחנו בתבונה בונים מערכות שבהן אבטחה היא נקודת המוצא ולא תוספת.
מה השתנה בישראל: תיקון 13 והנחיית ה-AI
תיקון 13 לחוק הגנת הפרטיות נכנס לתוקף ב-14 באוגוסט 2025. לפי המדריך המקצועי של הרשות להגנת הפרטיות, זו רפורמה מקיפה: עדכון ההגדרות המהותיות בחוק, חובת מינוי ממונה הגנת פרטיות (DPO) בגופים מסוימים, מנגנון עיצומים כספיים בסכומים משמעותיים ועבירות פליליות חדשות. עמוד השאלות והתשובות של הרשות מפרט את העבירות ואת העונשים.
במקביל פרסמה הרשות הנחיה על תחולת חוק הגנת הפרטיות על מערכות בינה מלאכותית. העיקרים שרלוונטיים לכל עסק שמפעיל בוט:
- החוק חל גם על מה שה-AI מסיק. לא רק המידע שמזינים למערכת מוגן, אלא גם מידע אישי שהמערכת מסיקה ממנו.
- בסיס חוקי בכל שלב. צריך בסיס חוקי לעיבוד מידע אישי, גם באימון וגם בשימוש בפועל.
- יידוע שמדובר בבוט. כשיש לכך השפעה מהותית על ההסכמה, צריך ליידע את האדם שהוא מדבר עם מערכת אוטומטית ולא עם אדם.
- אחריותיות. הרשות מדגישה שהיא מתכוונת להקפיד על עקרונות האחריותיות בשימוש ב-AI.
השורה התחתונה: "זה רק בוט קטן" כבר לא תירוץ. אם הוא נוגע במידע של לקוחות, הוא חלק ממאגר המידע של העסק.
הסיכונים המרכזיים לפי OWASP
OWASP Top 10 for LLM Applications 2025 היא הרשימה המקובלת בעולם לסיכוני אבטחה במערכות מבוססות מודלי שפה. שני הסיכונים הראשונים בה הם בדיוק מה שעסקים פוגשים:
Prompt Injection: כשהקלט משתלט על הסוכן
לפי OWASP LLM01, הזרקת הנחיות קורית כשקלט משנה את התנהגות המודל בצורה לא צפויה. היא יכולה להיות ישירה (משתמש כותב לבוט הוראה זדונית) או עקיפה: הוראה שמוחבאת באתר, בקובץ או במייל שהסוכן קורא. OWASP מציינת שההוראות לא חייבות להיות גלויות לעין אנושית, ושלא ברור שקיימת דרך מניעה מושלמת. התוצאות האפשריות כוללות חשיפת מידע רגיש, גישה לא מורשית לפונקציות של הסוכן והרצת פקודות במערכות מחוברות.
Sensitive Information Disclosure: דליפת מידע רגיש
לפי OWASP LLM02, מידע רגיש כולל פרטים מזהים, נתונים פיננסיים ורפואיים, מידע עסקי חסוי ופרטי גישה. OWASP מזהירה שהגבלות בתוך הפרומפט לא תמיד נאכפות ואפשר לעקוף אותן, ולכן ממליצה על הרשאות מינימליות (least privilege), סינון קלט והגבלת מקורות המידע שהמודל ניגש אליהם.
מה קרה בשבועות האחרונים
הסיכונים האלה כבר לא תיאורטיים. כמה דוגמאות מאוקטובר 2026:
- סוכן תמיכה ששלף לקוח אחר. חברת Arize תיעדה ניסוי שבו סוכן תמיכה קרא דפי הזמנה שהכילו הוראה מוסתרת לחפש לקוח אחר. הסוכן סירב לכל בקשה ישירה להוציא מידע, אבל כשההוראה הוצגה כצעד שגרתי הוא שלף רשומה של לקוח אחר ב-28 מתוך 100 הרצות. הפתרון שלהם: הגבלת כל כלי לקוח לסשן המחובר, בקוד ולא בפרומפט.
- קובץ הוראות זדוני. לפי BleepingComputer, חוקרים מצאו קובץ AGENTS.md זדוני בתיקיית ההורדות של לקוח, שגרם לסוכן קוד AI להתקין חבילת npm זדונית.
- דליפת מפתחות API. פרצה ב-mini-swe-agent, שפורסמה ב-10 באוקטובר 2026, אפשרה לתוקף להוציא מפתחות API ממשתני הסביבה של המחשב באמצעות prompt injection.
המכנה המשותף: הסוכן קיבל יותר גישה ממה שהיה צריך, והגבולות נאכפו בהוראות טקסט במקום בקוד.
איך אנחנו בונים ב-Tvuna Ops: אבטחה לא מתפשרת
בכל מערכת שאנחנו מקימים, בין אם מענה אוטומטי ללידים, CRM או דשבורד, אלו כללי הבסיס:
- סודות אף פעם לא בקוד. מפתחות API וסיסמאות נשמרים כמשתני סביבה מוצפנים בשרת, ולא בקוד או במאגר.
- הצפנה בכל חיבור. כל התעבורה עוברת ב-HTTPS עם תעודת SSL.
- רשימה סגורה של מי מדבר עם ה-CRM. מדיניות CSP באתר ורשימת היתרים (CORS), כך שרק הכתובות שלנו יכולות לשלוח נתונים ל-CRM.
- הגבלת קצב בטפסים (rate limiting). כדי לחסום הצפה של לידים מזויפים וניסיונות תקיפה.
- כניסה ל-CRM למנהלים בלבד. אין גישה ציבורית לנתוני הלקוחות.
- אנליטיקס רק אחרי הסכמה. Google Analytics נטען רק אחרי שהגולש אישר עוגיות.
- מזעור מידע. אוספים רק את מה שצריך לטיפול בפנייה, ולא יותר.
- אדם מאשר לפני שהודעה יוצאת ללקוח. הסוכן מכין, אדם מאשר. כך prompt injection לא יכול לשלוח הודעה בשם העסק.
- סקירת אבטחה ופרטיות ייעודית לפני כל העלאה לאוויר.
צ'קליסט: 10 צעדים שאפשר להתחיל השבוע
- מפו אילו כלי AI כבר בשימוש בעסק, כולל כאלה שעובדים התקינו על דעת עצמם.
- רשמו איזה מידע אישי כל כלי רואה, ומחקו גישות שאין בהן צורך.
- העבירו כל מפתח API וסיסמה מקוד, מקבצים ומהודעות למשתני סביבה או למנהל סודות.
- תנו לכל סוכן הרשאות מינימליות: רק הנתונים והפעולות שהמשימה שלו דורשת.
- אכפו גבולות בקוד, לא רק בפרומפט (למשל: סוכן תמיכה רואה רק את הלקוח שמולו).
- קבעו שכל הודעה ללקוח, תשלום או מחיקה עוברים אישור אנושי.
- התייחסו לכל תוכן חיצוני (אתר, קובץ, מייל) כלא אמין, גם כשהסוכן "רק קורא" אותו.
- יידעו לקוחות כשהם מדברים עם בוט, ועדכנו את מדיניות הפרטיות באתר.
- טענו כלי אנליטיקס ושיווק רק אחרי הסכמה לעוגיות.
- בדקו מול הייעוץ המשפטי שלכם אם תיקון 13 מחייב אתכם במינוי DPO או בהודעה על מאגר.
לסיכום
AI יכול לוודא שאף פנייה לא נופלת. אבל אותה מערכת צריכה לוודא גם שאף פרט של לקוח לא דולף. הכלל פשוט: גישה מינימלית, גבולות בקוד, ואדם בלולאה בכל פעולה שיוצאת החוצה.
רוצים לבדוק איפה העסק שלכם עומד? קבעו שיחת היכרות של 45 דקות, ונעבור יחד על הכלים, הנתונים והסיכונים, ונבנה תוכנית מסודרת.
הכתבה אינה ייעוץ משפטי. לשאלות על חובות ספציפיות לפי החוק, פנו לעורך דין או ל-DPO.